Месец на киберсигурността в ЛЕВ ИНС
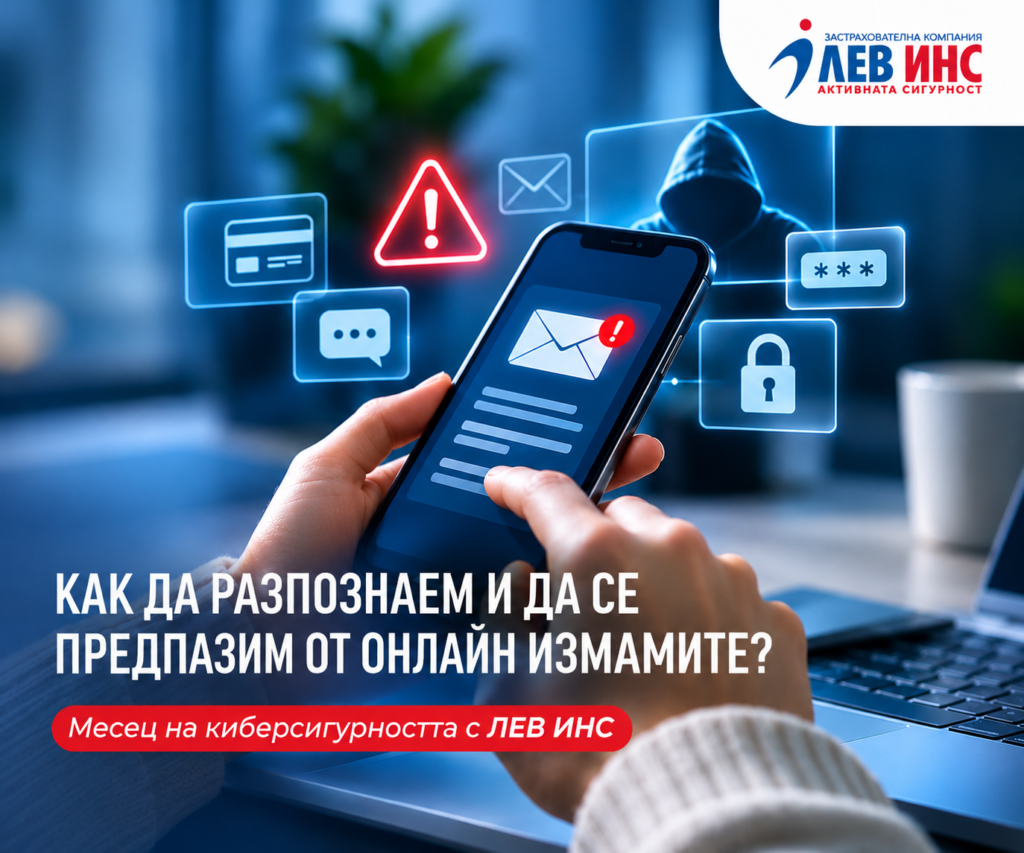
Четири теми, практически предизвикателства и експертни видеа помагат на хората да разпознават дигиталните измами, а онлайн инструментът за NIS2 подкрепя бизнеса в първата оценка на готовността му.
Октомври е Европейският месец на киберсигурността. Тази година ЛЕВ ИНС се включва с четириседмична инициатива, която представя най-актуалните киберзаплахи по лесен и достъпен начин. Участниците могат да проверят как биха реагирали на различни сценарии, да получат кратки практически насоки и да упражнят уменията си чрез седмични онлайн предизвикателства.
Програмата обхваща четири теми: фишинг, гласови измами, безопасно използване на изкуствен интелект и измами с Deepfake. Всяко предизвикателство е изградено около пет практически казуса. При преминаване на седмичната тема, участникът получава дигитална карта; събраните четири карти дават сертификат за киберграмотност от ЛЕВ ИНС.
Като част от поредицата са подготвени информационни статии, публикации в социалните мрежи, кратки видеа и карти с ключови знаци и насоки за реакция. В експертните видеа Явор Колев, директор „Информационни технологии и киберсигурност“ в ЛЕВ ИНС, представя характерни похвати на измамниците и стъпките за проверка.
От подозрителния линк до клонирания глас
Първата тема е фишингът – измами, при които съобщение или фалшива страница се представя за позната организация или услуга и подтиква получателя да плати, да отвори линк или да сподели данни. В казусите се срещат няколко познати от ежедневието примери за фишинг измами, а участниците в онлайн предизвикателството упражняват своите умения за разпознаване на атаката.
Темата за гласовите измами (vishing) насочва вниманието към обаждания и гласови съобщения, които използват натиск, спешност или познат глас. Основните насоки са да не се споделят еднократни кодове и PIN, разговорът да се прекъсне и обаждащият се да се провери чрез официален или предварително записан номер. Гласът и Caller ID сами по себе си не доказват самоличност, а плащанията, промените по сметки и предоставянето на достъп трябва да следват установена процедура. Не бива да се инсталират приложения за отдалечен достъп по диктовка на обаждащия се.
Третата тема разглежда безопасното използване на изкуствен интелект и т.нар. Shadow AI – инструменти, които се използват, без предварително да е проверено как обработват въведената информация. Казусите са от личния живот: споделяне на лични данни, домашен бюджет, ремонт и приложение за снимки. Те насърчават участниците да ограничават личните данни, които въвеждат, да сверяват важните отговори и да проверяват разрешенията и начина, по който приложението използва информацията.
Финалната тема в поредицата е Deepfake. Тя ще обърне внимание на синтетични изображения, видео и глас, които могат да бъдат използвани за подвеждащи искания. Сред основните правила са самоличността да не се потвърждава само по лице или глас, важните молби за пари или достъп да се проверяват по независим канал, а контекстът и конкретното искане да се оценяват заедно.
Проверка на готовността на бизнеса по NIS2
Наред с инициативата за киберграмотност, ЛЕВ ИНС развива и съдържание за киберготовността на организациите. Онлайн инструментът „Готов ли е бизнесът ви за NIS2?“ помага на компаниите да направят първоначална самооценка по няколоко ключови области, с която да се ориентират дали дейността им може да попада в обхвата на изискванията, както и кои теми заслужават допълнително внимание. Подходът разглежда киберсигурността отвъд ИТ инфраструктурата – включително управлението на риска, реакцията при инциденти и сигурността по веригата на доставки.
Инструментът е достъпен на: https://insurtech.lev-ins.com/nis-2-gotovnost-za-firmi
Достъп до предизвикателствата
Куизът за фишинг: https://insurtech.lev-ins.com/cyber-quiz-razpoznai-zaplahite
Куизът за гласови измами: https://insurtech.lev-ins.com/cyber-quiz-vishing
Инструментът за първоначална самооценка по NIS2: https://insurtech.lev-ins.com/nis-2-gotovnost-za-firmi